Un fallo ya corregido en la app de ChatGPT para Mac permitía acceder a las conversaciones
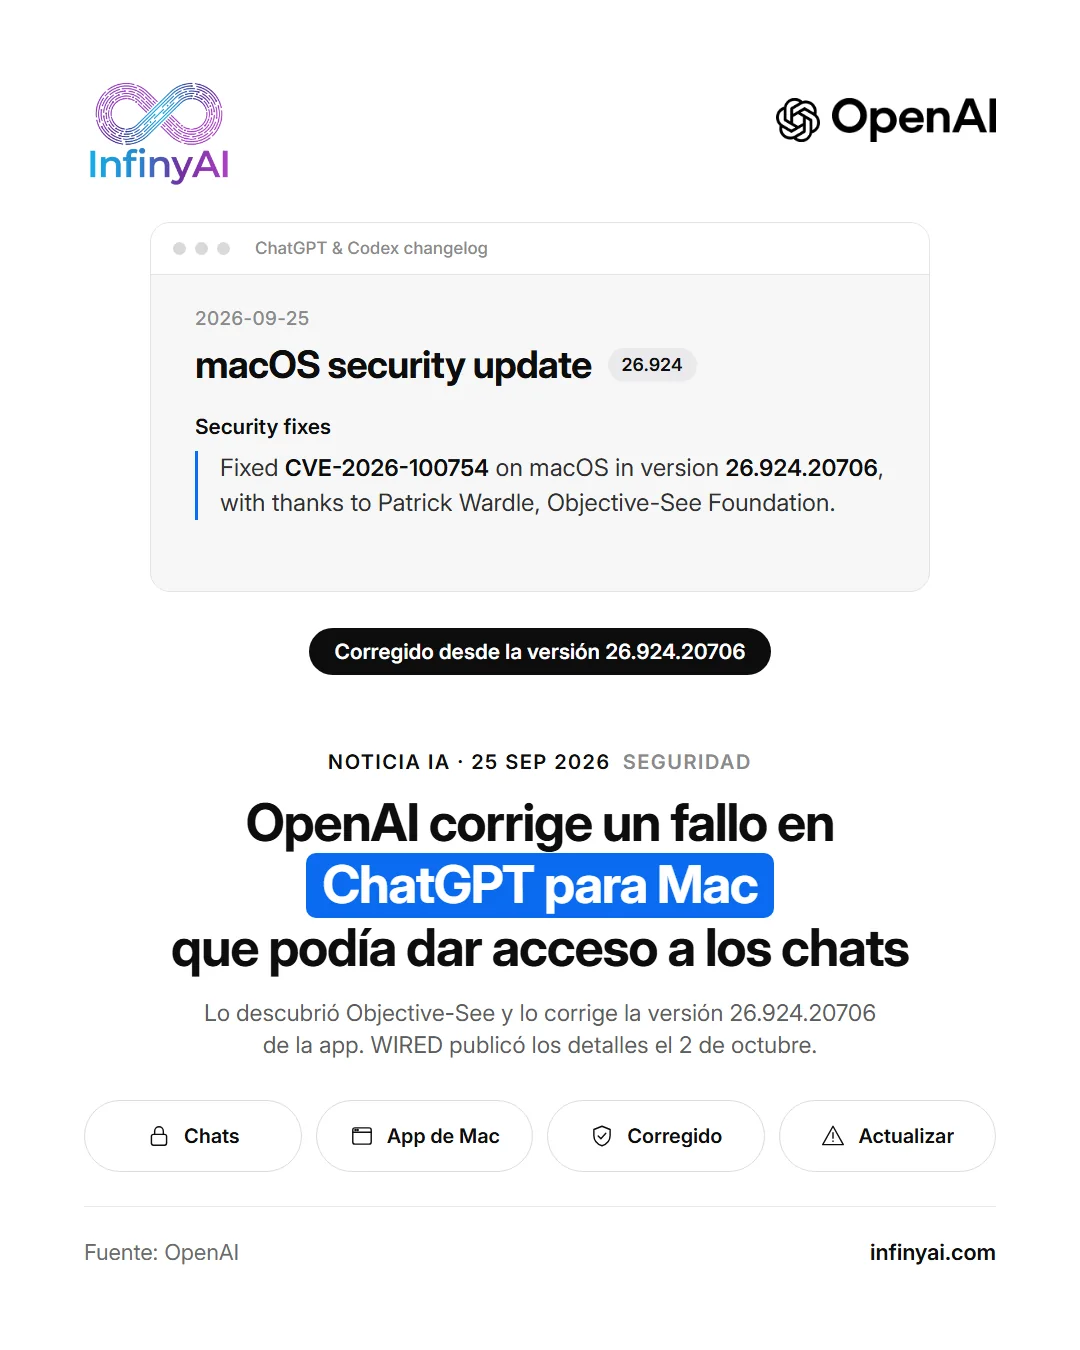
OpenAI corrigió el 25 de septiembre una vulnerabilidad en la aplicación de ChatGPT para macOS. Lo recoge su registro de cambios oficial: la versión 26.924.20706 soluciona el fallo CVE-2026-100754, descubierto por Patrick Wardle, de la Fundación Objective-See. El 2 de octubre, WIRED publicó los detalles.
Según WIRED, la app de Mac tiene varias piezas que se comunican entre sí y comprueban sus firmas digitales para asegurarse de que cada petición viene de OpenAI y no de un programa externo. Los investigadores vieron que una de esas piezas de confianza, un intérprete de scripts, podía recibir órdenes y pasarlas al proceso principal de ChatGPT. Así, un atacante podría haber tomado el control de ChatGPT en el ordenador de la víctima, con acceso al historial de chats y a otros datos de la app, y hacer que ejecutara órdenes en su nombre, por ejemplo en el navegador.
Wardle cuenta que aprovecharlo era "increíblemente sencillo". OpenAI declaró a WIRED: "Seguimos mejorando nuestras prácticas de seguridad, pero reconocemos la necesidad de actuar con mayor rapidez". Wardle también ha enviado a OpenAI otro hallazgo, relacionado con la integración de ChatGPT con Dots, el nuevo agente de la empresa que está siempre activo, y OpenAI lo está revisando.
Creemos que lo práctico es sencillo: si en vuestra empresa usáis ChatGPT en Mac, comprobad que la app está en la versión 26.924.20706 o en una posterior. Cuantos más permisos tiene un asistente de IA en el ordenador, más importa tenerlo al día.